Flatpaks ala Nostr: conoce Orchard de Geektoshi
🍎 Orchard — La tienda Flatpak sin permisos, construida sobre Nostr
geektoshi anuncia su nuevo proyecto al público y suma un aporte más a Nostr, con la calidad y creatividad que lo caracterizan.
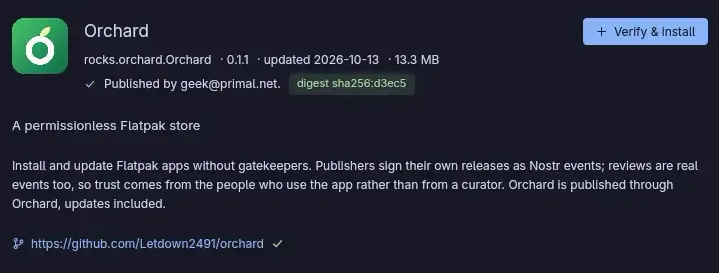
El anuncio
Esta noche lanzo la primera versión de Orchard, una tienda Flatpak sin permisos para Linux:
- No hay intermediarios
- No alojo los binarios de nadie
- Nada necesita aprobación
Para desarrolladores
- Publica desde tu propio registry y firma unos cuantos eventos de Nostr describiendo la aplicación
- Un archivo de prueba (proof file) en tu repositorio hace que el enlace sea verificable
- Consulta PUBLISHING.md para una guía paso a paso y un flujo de CI de ejemplo que hace todo facilísimo — tag y push, eso es todo
Para usuarios
- Es una tienda Flatpak real con soporte integrado de Flathub, así que ya hay miles de aplicaciones disponibles
- Todas las apps publicadas en Nostr tienen verificación de publicador, repositorio y digest, para que puedas confiar en que la app es lo que dice ser
- Inicia sesión vía nostrconnect (bunker en la próxima versión)
- Reseña tus aplicaciones favoritas y mira lo que ha dicho la gente de tu red de confianza (web of trust)
Repositorio: https://github.com/Letdown2491/orchard
Cliente de nostr con monero para "zaps"
Este tipo de iniciativas demuestran que Nostr, con su filosofía e implementación, está abierto a cualquier tipo de público que quiera contribuir al protocolo. Este cliente (monostr) viene de la comunidad de Monero, que ha encontrado en Nostr un protocolo con el que comparte los principios informáticos de ambos grupos: descentralización, resistencia a la censura y privacidad
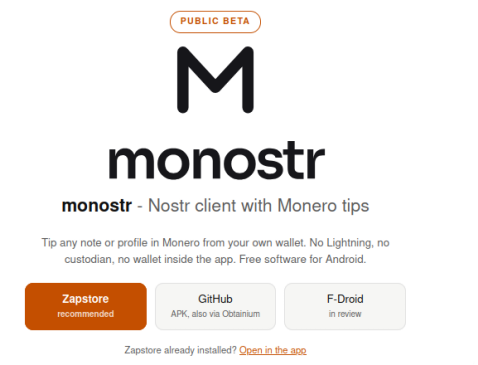
monostr — Cliente de Nostr para Android con propinas en Monero (XMR)
Resumen: monostr es un cliente de Nostr para Android creado por schmidt1024, software libre (AGPL-3.0-or-later) y en beta pública. Su característica distintiva: propinas en Monero sin Lightning, sin custodio y sin billetera dentro de la app — los fondos salen directamente de tu propia billetera XMR.
¿Qué es?
- Cliente de la red social Nostr para Android
- Software libre: AGPL-3.0-or-later, con builds reproducibles
- Sin Lightning, sin custodio, sin billetera interna
- Disponible en Zapstore, GitHub (vía Obtainium) y en revisión para F-Droid
- 8 idiomas: inglés, alemán, español, francés, italiano, portugués, ruso y turco
Funciones
Cliente Nostr completo
- Feed, hilos y perfiles con publicaciones y respuestas
- Me gusta, repost, citar y responder
- Mensajes privados (NIP-17)
- Marcadores y silenciados privados
- Subida de imágenes, búsqueda y notificaciones
- Inicio de sesión con Amber (firma externa) o con clave
- Tema claro/oscuro (incluyendo negro OLED)
- Reacciones con emojis, deshacer likes y reposts
- Soporte de mXMR (millinero) y prueba de trabajo de 8 bits
- Vistas previas de enlaces (desactivadas por defecto — privacidad primero)
Propinas en Monero (XMR)
- Toca el símbolo ɱ debajo de una nota o perfil, elige el monto
- Tu propia app de billetera (Monerujo, Cake Wallet, Feather, Unstoppable, monfluo, etc.) se abre con el pago listo
- La app nunca toca tus fondos
Cómo implementa las propinas en Monero
El diseño aprovecha una característica criptográfica única de Monero: las claves de vista (view keys).
- Enviar la propina → Tu billetera XMR se abre con el pago listo.
- Detección del pago → El destinatario registra su dirección XMR
y su clave de vista con un servidor watcher
(
watcher.monostr.compor defecto, cualquiera puede ejecutar el suyo). La clave de vista permite ver pagos entrantes sin poder gastarlos — solo la clave de gasto (nunca compartida) puede mover los fondos. - Confirmación en Nostr → El watcher publica un recibo firmado
en Nostr (
wss://relay.monostr.com), y la propina aparece bajo la nota.
Puntos clave del diseño
- ✅ Sin custodio — nadie más que el destinatario puede gastar los fondos
- ✅ Sin Lightning — todo on-chain en Monero mainnet
- ✅ Propinas anónimas posibles
- ✅ Verificable y auditable — los recibos son eventos firmados publicados en relays de Nostr
⚠️ Advertencia
Es una beta. Las propinas son XMR real en mainnet. Empieza con montos pequeños y verifica la dirección registrada para recibir.
Enlaces: monostr.com · Repositorio en GitHub · Zapstore · Obtainium
Nostr es un protocolo agnóstico, sin ataduras a una sola comunidad ni a una sola criptomoneda, y la llegada de proyectos desde el ecosistema Monero confirma que su diseño abierto y minimalista permite que cualquier grupo con valores afines construya sobre él libremente.
Seguridad en tus dispositivos parte I
Por qué deberías evitar dispositivos facilmente manipulables
Un solo usuario habría perdido 7 millones de dólares en USDT tras comprar una billetera Ledger al distribuidor CryptoBilis apenas tres semanas antes. Según los datos on-chain del caso, la billetera identificada como TY24Ya… recibió aproximadamente 7 millones de USDT antes de ser completamente vaciada 10 horas después.
Incidentes como este ilustran un riesgo que suele pasarse por alto: el uso de dispositivos fácilmente identificables para custodiar activos al portador como BTC, o para manejar saldos en cuentas de USDT. Estos equipos deberían evitarse si no tienes un método seguro de adquisición de un gestor de claves confiable, ni forma de verificar que el dispositivo no ha sido comprometido.
Riesgos de la cadena de suministro
El problema no está solo en el fabricante: el dispositivo atraviesa muchas manos antes de llegar a ti, y puede ser alterado en cualquier punto del trayecto:
- Puede venir modificado desde fábrica.
- Puede ser manipulado en cualquier eslabón de la cadena logística: distribuidores, almacenamiento, transporte o el propio vendedor minorista.
Un dispositivo manipulado —por ejemplo, con una frase de recuperación pregenerada que el atacante ya conoce— puede funcionar con normalidad durante semanas, hasta que el saldo acumulado justifica vaciar la cuenta.
Recomendaciones
Para usuarios medios y avanzados: tómate el tiempo de utilizar firmwares en dispositivos más difíciles de interceptar, como los empleados en Krux (dispositivos de hardware abierto) o Specter ( wallets DIY). Otra opción válida es una computadora tipo airgap: una PC de escritorio o laptop sin WiFi habilitado y sin conexión de red, dedicada exclusivamente a la gestión de claves.
Para todos los usuarios:
- Compra solo a través del canal oficial del fabricante; evita revendedores y marketplaces de terceros.
- Si compras por un canal no oficial, no configures el dispositivo y mucho menos lo fondees.
- Genera siempre tu frase de recuperación tú mismo, en el dispositivo, nunca a partir de una tarjeta o frase incluida en la caja.
- Antes de depositar montos importantes, realiza una prueba con un saldo pequeño y verifica la recepción de direcciones conocidas.
Censura Financiera. Parte I
Should Have Used Monero (SHUM). Debio de haber usado Monero
¿Qué es? Un sitio que documenta casos reales donde criptomonedas de libro público (como Bitcoin) terminaron quemando a sus usuarios: fondos congelados, monedas "contaminadas" rastreadas, arrestos y decomisos. El formato es una línea de tiempo vertical, de lo más reciente (2026) a lo más antiguo (2014, el colapso de Mt. Gox).
La moraleja
Alguien más pudo leer el registro de transacciones, y quien no pudo ocultarse pagó las consecuencias. De ahí el nombre: "Deberías haber usado Monero".
Casos
- 2017: Nace el meme "SHUM" tras el arresto del vendedor OxyMonster, rastreado por sus transacciones de Bitcoin.
- 2022: Sanciones a Tornado Cash, arresto de la pareja del hack de Bitfinex ($3.6B decomisados), fondos de donaciones congelados.
- 2025–2026: Hackers de grandes robos intercambiando sus BTC robados hacia Monero, congelamientos masivos de wallets por Tether, y decomisos multimillonarios.
Las criptos transparentes son en realidad una red de vigilancia financiera: cualquiera (gobiernos, empresas de análisis como Chainalysis, o simples curiosos) puede auditar tus saldos y tu historial. Monero, en cambio, es privado por defecto: oculta remitente, destinatario y monto en cada transacción.
En una frase: una colección de "recibos" históricos que argumentan que, si tu dinero es visible para todos, tarde o temprano alguien lo usará en tu contra.
Fuentes: shouldhaveusedmonero.com, shum.fyi, monerica.com
Corporativismo vigilante, Epic Games escucha tus conversaciones
Jugador de Fortnite es arrestado por el FBI tras amenazas en el chat de voz
Un jugador de Fortnite de 29 años, identificado como Edward Lee Frith, residente de Alabama, fue arrestado por el FBI después de que Epic Games reportara sus amenazas a las autoridades federales.
¿Qué ocurrió?
-
Frith, quien usaba el nombre de usuario "WagesOfNinja", presuntamente dijo durante una partida: "Veamos si el FBI se va a presentar en mi puerta, porque también les voy a disparar a esos malditos".
-
Irónicamente, el FBI sí apareció en su puerta solo tres días después de que Epic Games reportara sus declaraciones.
El papel de Epic Games
-
La compañía realizó una divulgación voluntaria de emergencia al FBI el 20 de septiembre, entregando grabaciones de audio y transcripciones de las amenazas.
-
Epic también proporcionó información de la cuenta, revelando que había sido accionada más de 1,700 veces desde direcciones IP geolocalizadas en Alabama, lo que permitió conectar al sospechoso con la cuenta.
-
Un agente del FBI confirmó que revisó las grabaciones y verificó que las transcripciones eran precisas.
Estado legal del caso
- Frith fue indiciado el 23 de septiembre por el cargo de comunicaciones amenazantes interestatales (18 U.S.C. § 875(c)).
- Se declaró "no culpable" al día siguiente de su indiciamiento.
- Un juez ordenó su detención preventiva el 29 de septiembre, por lo que permanece recluido a la espera de su juicio, programado para diciembre de 2026.
- De ser condenado, enfrenta una pena que podría oscilar entre 2 y 20 años de prisión.
¿Cómo detectó Epic las amenazas?
El sistema de reporte de voz de Fortnite, implementado a finales de 2023, captura los últimos cinco minutos de chat en los dispositivos de los jugadores cuando está activado. Al enviar un reporte, ese audio se transmite a los moderadores de Epic, quienes pueden acceder a él solo en esos casos.
Fuentes: dexerto.com
La pagina que te enseña como funciona Nostr. Demo e inicio rapido.
Getting started: la columna de inicio de la demo
https://rookery-six.vercel.app/
La página es el índice de la primera columna de la demo educativa de Nostr: la que agrupa las lecciones fundamentales para empezar en el protocolo. Recorre el ciclo completo de tener una identidad y usarla con seguridad, desde la generación de claves hasta la custodia responsable del secreto.
Funcionalidades principales
- Listado de lecciones: presenta las cinco secciones de la columna, cada una con su propia página interactiva dentro de la demo.
- Progresión lógica: las lecciones se ordenan del concepto de identidad al riesgo de exponerla, construyendo una base antes de pasar a temas técnicos como eventos y relays.
- Títulos descriptivos: cada entrada comunica su idea central de por sí, de modo que el índice funciona también como mapa de la columna.
Idea central
La identidad en Nostr no la otorga una plataforma, la genera uno mismo con criptografía.
Eso trae dos consecuencias: nadie puede suplantar una identidad porque cada evento está firmado, pero nadie puede recuperarla si la clave se pierde o se filtra, porque no hay servidor al que reclamar.
Las lecciones de la columna
- You already have an account: no existe registro. La cuenta son las claves criptográficas, que pueden existir sin pedir permiso a nadie.
- Your handle and your key: distingue el nombre visible, que puede cambiar, de la clave pública, que es la identidad real e inmutable.
- Nobody can post as you: sin la clave privada nadie puede suplantar la identidad, porque cada evento lleva una firma matemática.
- The box you should never fill in: nunca pegar el nsec en una página web. Una vez filtrado es irrecuperable: no hay reset ni soporte a quien acudir.
- An account that lasts: la cuenta perdura porque no depende de ningún servidor. Quien tenga la clave tiene la identidad, dondequiera que la use.
La columna de inicio establece el fundamento conceptual de todo lo que viene después: en Nostr la cuenta no se crea en un servicio sino que se genera localmente, la identidad real es la clave pública y no el nombre visible, y la permanencia y seguridad de la cuenta dependen por completo de la custodia de la clave privada. Las lecciones siguientes, sobre eventos y relays, se apoyan en esta base para explicar cómo circula la información una vez que existe una identidad.
- Aqui esta el link de la fuente:
https://rookery-six.vercel.app/