Lanzamiento de un cliente para analizar los nips sin necesidad de autoridad.
🔏 🔏 🔏 NIP-PS: una capa común de información, no un órgano de gobernanza
Acerca de
NIP-PS no establece estándares. Establece una capa común de información a partir de la cual los estándares pueden surgir. El mercado de implementaciones es la evidencia, no el órgano de gobernanza.
Borradores
Un borrador es una propuesta editable con un hilo de discusión. Se aconseja a los autores mantener una propuesta en borrador hasta que haya sido usada en el campo por un tiempo y haya dejado de cambiar. Se esperan implementaciones experimentales contra un borrador; simplemente no pueden presentarse aún como adopción.
Versiones publicadas (releases)
Una versión publicada es una instantánea congelada de un borrador. Es inmutable y se identifica por su event id, de modo que un implementador siempre puede decir exactamente qué implementó. Cualquier cambio es una nueva versión. Solo la primera versión de una propuesta se marca como la original, de manera que los listados piden a los relés un solo evento por propuesta y un largo historial de versiones no le cuesta nada a nadie más. Cualquiera puede publicar una copia de seguridad de una versión para que sobreviva a la pérdida de relés y a las solicitudes de eliminación.
Afirmaciones de adopción
Un implementador publica una afirmación: "implementamos esta versión". Una sola afirmación activa por implementador por propuesta, que se reemplaza cuando pasa a una versión más reciente. Una afirmación es una declaración, no un hecho. Publicar una no la hace verdadera.
Aquí no hay números de NIP, así que decir qué estándar implementas — en un README, un changelog o la descripción de un handler — usa el formato que la especificación de abajo define: título, versión, autor y el event id de la versión publicada. Para una versión ficticia titulada NIP-EXAMPLE, versión 1.2, se lee así:
Implementamos NIP-EXAMPLE v1.2 por npub1qgm4k…sq6wz7c (0000…9f8e)
Esos valores son deliberadamente falsos. El npub, npub1qgm4k3t2z9rfdvxh6yl0cw5ep8ucn7a2s3jd4fvt8xg9mkl5r2hsq6wz7c, no es una clave real y el id no es un evento real, de modo que nada en el ejemplo puede confundirse con una propuesta real. Los ids acortados conservan ambos extremos — los primeros cuatro y los últimos cuatro caracteres — para que nunca se confundan con un prefijo. El evento de la afirmación lleva el id completo de la versión y el id de la especificación.
Revisiones
Cualquiera puede revisar una versión publicada (recomendar, no recomendar, inseguro) o una afirmación de adopción (exacta, inexacta). Los dos vocabularios nunca se mezclan: que una especificación no te guste no dice nada sobre si un implementador existe, y confirmar a un implementador no dice nada sobre si la especificación es buena.
El lente
Cada clasificación es un punto de vista. Las afirmaciones y revisiones se ponderan mediante puntuaciones de confianza de las fuentes que tú elijas: proveedores de aserciones de confianza NIP-85, el grafo de cualquier npub, o el tuyo propio. El lente activo siempre se muestra, puede ser cambiado por cualquiera — con sesión iniciada o no — y puede desactivarse para ver el mercado en crudo. El filtrado degrada y colapsa. Nunca oculta.
Sin autoridad
No hay un conjunto oficial por defecto, no hay numeración global y no existe ningún rol que pueda ocultar una propuesta o una afirmación. El grafo del operador es el punto de vista anónimo por defecto, y es una configuración, no una puerta con cerradura.
Fuente: nostr-ps.top
Seguridad y privacidad fisica parte I
⚡️ Francia: otro asalto a domicilio por cripto
Un commando enmascarado irrumpió el 6 de febrero en una casa de Juilly (Seine-et-Marne, Francia) y agredió violentamente a una familia creyendo que el padre poseía 660 BTC (unos 40 millones de euros).
El origen del error: una errata en su declaración fiscal. El padre escribió 660 en lugar de 0,066 — una coma desplazada tres posiciones — y esa información se filtró a través de una plataforma de fiscalidad cripto. Su tenencia real era de apenas 0,066 BTC (≈10,000 euros).
Qué ocurrió
- Cuatro o cinco hombres encapuchados entraron alrededor de las 4:30 AM.
- Golpearon al padre ante su esposa y su hija de 20 años, exigieron su Ledger y le obligaron a instalar software de control remoto.
- El cerebro, que dirigía la operación por teléfono, revisó las cuentas y halló solo $3,000 en la primera cartera y ~€7,000 en las otras dos. Frustrado, ordenó llevarse teléfonos, la torre del ordenador y el bolso de la madre.
- Los tres miembros de la familia sufrieron lesiones de 36, 16 y 10 días de incapacidad temporal (ITT).
Condenas y preguntas abiertas
El 16 de octubre, el tribunal de Meaux condenó a dos miembros del grupo: tres años de prisión para uno (19 años) y 18 meses para el otro (25 años). El cerebro que dirigía el ataque por teléfono sigue sin ser identificado, al igual que el resto del commando.
El punto crítico: la filtración de datos fiscales
Según una fuente cercana al caso, la familia fue elegida tras una fuga de datos en una plataforma especializada en declaraciones fiscales cripto, donde la ficha de la víctima mostraba 660 BTC en lugar de 0,0660. El nombre de la plataforma no se ha revelado, pero dos semanas antes del ataque, el 23 de enero, el servicio fiscal Waltio había publicado un aviso de seguridad sobre un hackeo que afectó declaraciones de 2024: correos, ganancias, pérdidas y saldos. La fiscalía de París abrió una investigación el 22 de enero, aunque ningún elemento público vincula aún ambos casos.
Fuentes:
Chainanalysis no se salva de la caza.
⚡️‼️ NUEVO — Chainalysis, la firma que rastrea a los hackers de cripto, fue hackeada
Chainalysis, la empresa especializada en rastrear a los hackers de criptomonedas, sufrió ella misma un hackeo.
Según un correo electrónico visto por ICD, la empresa informó a sus clientes que un atacante que empleó "técnicas agénticas ofensivas" (offensive agentic techniques) accedió a los nombres, correos electrónicos y etiquetas de rol de los usuarios.
Chainalysis afirma que el incidente no tiene relación con el robo de $6.3 mil millones a Binance.
Fuente -visto en la clave pública de flashnews en nostr- https://jumble.social/notes/nevent1qvzqqqqqqypzqntcggz30qhq60ltqdx32zku9d46unhrkjtcv7fml7jx3dh4h94nqqsvfmg72rqqd2l52c70n4qkqgc55aunqut4snjajxyvxlw4hmsjxecrsgelt
Seguridad en tus dispositivos parte II
Trezor advierte de un supuesto implante espía en su dispositivo de hardware
Por Guru Baran 30 de octubre de 2026
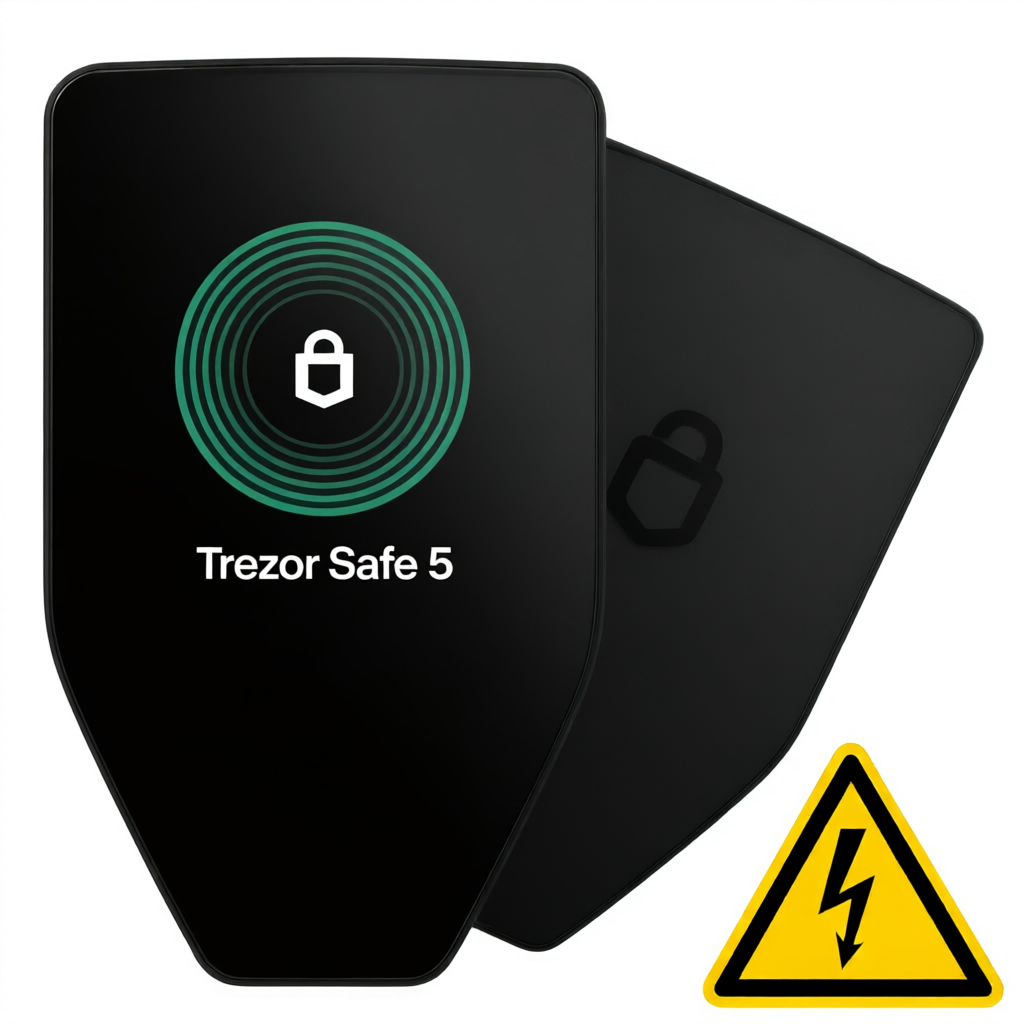
Trezor ha advertido que un presunto implante de hardware dentro de un Trezor Safe 5 podría robar las frases de recuperación y enviarlas a través de una red móvil. La advertencia cubre todos los modelos de Trezor comprados a CryptoBilis desde marzo de 2026 en adelante, aunque hasta ahora solo se ha reportado un dispositivo sospechoso trezor.io.
En su aviso de seguridad del 30 de octubre, Trezor urgió a los usuarios afectados a trasladar sus fondos a una cartera recién creada con una semilla nueva. La empresa no ha examinado el dispositivo y no ha recibido reportes de fondos robados entre los compradores de CryptoBilis
El presunto implante apunta a la pantalla de la cartera
El reporte provino de un cliente en Indonesia que compró el Safe 5 a través de CryptoBilis en Tokopedia en agosto de 2026. Trezor recibió la divulgación el 28 de octubre, revisó las fotografías y entrevistó al cliente por videollamada. El dispositivo está siendo enviado a su laboratorio de seguridad trezor.io.
Según el reporte, una placa de circuito adicional se encuentra entre la placa principal de la cartera y la pantalla. Contiene un módulo celular y una antena. El hardware añadido supuestamente lee la información mostrada en la pantalla, incluida la copia de seguridad de la cartera, y la envía a través de una red móvil mientras el dispositivo está conectado protos.com.
Eso convertiría la conexión de la pantalla en un posible punto de robo. En lugar de necesitar romper la seguridad central de la cartera, un atacante podría capturar las palabras de recuperación cuando aparecen durante la configuración. Esto sigue siendo un método reportado, no un hallazgo confirmado por las pruebas propias de Trezor.
Una frase de recuperación robada puede permitir a alguien restaurar la cartera en otro lugar y controlar sus fondos
Contexto: la investigación de Ledger y CryptoBilis
La advertencia sigue a una investigación separada que involucra carteras Ledger suministradas por CryptoBilis. Según Trezor, Ledger comenzó a investigar pérdidas de fondos de clientes el 9 de octubre y luego confirmó manipulación física en algunos dispositivos trezor.io.
Trezor eliminó a CryptoBilis de su red de revendedores autorizados el 9 de octubre y comenzó a revisar los dispositivos de los clientes. A pesar de compartir revendedor, Trezor no ha identificado a los atacantes ni ha confirmado que el mismo grupo apuntara a ambas marcas. Está trabajando con Ledger y otras partes que investigan el incidente. Trezor también agradeció a SEAL 911, el servicio de respuesta de emergencia de la Security Alliance, por su ayuda con el reporte y la planificación del soporte a clientes.
El cliente que reportó el presunto implante ya había trasladado sus fondos antes de encontrarlo. Trezor afirma no haber recibido reportes que involucren a otros revendedores. Su advertencia también cubre tiendas que venden dispositivos suministrados por CryptoBilis, no solo las compras hechas directamente al revendedor.
Qué deben hacer los propietarios afectados de Trezor
Trezor indica que trasladar la copia de seguridad existente a otro dispositivo no elimina el riesgo. Los usuarios necesitan una cartera nueva con una semilla recién generada, y después deben transferir sus fondos a ella. Quien no haya configurado todavía un dispositivo afectado debe dejarlo sin usar y nunca introducir una frase de recuperación existente en él trezor.io.
- Sin cartera de hardware alternativa: usar temporalmente una cartera de software o un exchange de confianza.
- Al enviar fondos: verificar cuidadosamente la dirección de recepción completa antes de cada envío.
- No confiar en el peso: pesar o abrir el dispositivo no sirve para descartar manipulación; no existe ningún método fiable de inspección doméstica.
Los compradores elegibles de CryptoBilis pueden contactar con el Soporte oficial de Trezor para obtener un reemplazo enviado directamente o un vale que cubra el coste de un dispositivo nuevo, conservando la cartera original. Trezor también advierte que los estafadores podrían aprovechar el incidente mediante correos, cartas o llamadas telefónicas falsas: el soporte nunca pedirá una frase de recuperación trezor.io.
Fuente: cybersecuritynews.com
Vigilancia financiera, Monero sin lugar en el ecosistema financiero tradicional
Desde una postura anónima y de respeto por la privacidad, sabemos que conviene mantener una actitud escéptica ante cualquier intermediario financiero — especialmente los regulados —, ya que comparten constantemente tus datos con autoridades judiciales, supervisoras y gubernamentales sin ofrecerte garantías de seguridad ni privacidad suficientes para protegerte en caso de filtraciones o de requerimientos legales.
Kraken exige explicaciones a los usuarios por sus retiros de Monero
Al parecer, Kraken ahora está pidiendo a ciertos usuarios que expliquen qué planean hacer con su Monero… incluso después de haberlo retirado de la plataforma.
Según un usuario de Reddit, en un correo electrónico, la plataforma cuestionó a un cliente sobre sus retiros de XMR y le preguntó explícitamente:
"¿Puede explicar el motivo y propósito de estas transacciones, incluyendo el uso previsto del Monero después del retiro?"
Al parecer, Kraken también está solicitando información sobre las actividades profesionales del cliente y el origen de sus fondos.
Según los reportes, el usuario tiene solo siete días para responder. La plataforma generalmente justifica este tipo de escrutinio alegando sus obligaciones regulatorias para combatir el lavado de dinero.
Fuentes: https://www.reddit.com/r/AskMonero/comments/1xcorlr/krakens_monero_crackdown/ Fuentes posteado en nostr desde "flashnews": npub1f4uyypghstsd8l4sxng4ptwzk6awfm3mf9ux0yallfrgkm6mj6es50r407
Apps p2p de PeerLoom
PeerLoom — Tus apps, tus datos, sin intermediarios
¿Qué es PeerLoom?
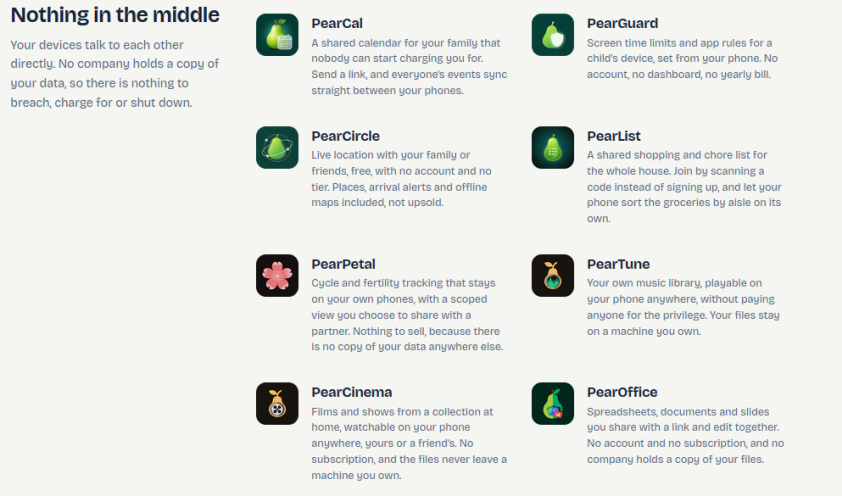
PeerLoom LLC es una pequeña empresa que desarrolla aplicaciones sin cuentas ni suscripciones, donde los datos viajan directamente entre tus propios dispositivos, sin ninguna empresa en el medio que pueda cobrarte después, vender tus datos o apagar el servicio.
Como no hay empresa que guarde una copia de tus datos, no hay nada que filtrar, ni por lo que cobrar, ni nada que puedan cerrar.
Apps móviles (P2P)
- PearCal — Calendario familiar compartido: se sincroniza directo entre teléfonos con solo un enlace
- PearGuard — Control parental: límites de pantalla y reglas de apps, sin cuenta ni suscripción
- PearCircle — Ubicación en vivo con familia/amigos, gratis, con mapas offline incluidos
- PearList — Listas compartidas de compras y tareas del hogar: se une escaneando un código
- PearPetal — Seguimiento de ciclo y fertilidad que solo vive en tus teléfonos
- PearTune — Tu biblioteca de música, reproducible en el móvil, desde una máquina propia
- PearCinema — Películas y series de una colección en casa, visibles en el móvil desde cualquier lugar
- PearOffice — Documentos, hojas de cálculo y presentaciones colaborativos con solo un enlace
Apps web (archivo único, datos locales)
- Cache — patrimonio neto cifrado E2E
- Cache Flow — flujo de caja personal
- HashPath — rentabilidad de minería Bitcoin
Cómo funciona su protocolo
Está construido sobre el Hypercore Protocol (peer-to-peer):
-
Conexión directa primero, siempre. Los dispositivos se sincronizan directamente entre sí. Al emparejar, ambos lados aprenden un identificador aleatorio largo del otro, y luego cada uno se "anuncia" a una red de peers buscando ese identificador. Ambos hacen conexiones salientes al mismo tiempo, lo que permite conectar sin que ningún lado acepte tráfico entrante — la misma técnica que permite conectar una videollamada sin configurar nada.
-
DHT distribuida para encontrarse. Los dispositivos se localizan entre sí mediante una tabla hash distribuida (DHT) que no pertenece a ninguna empresa: está repartida entre miles de dispositivos en el mundo y nunca ve tus datos.
-
Relay como último recurso. En algunas redes la conexión directa es imposible. Solo en ese caso, la app puede enrutar a través de un relay que PeerLoom opera, que:
- Solo reenvía datos cifrados que no puede leer (PeerLoom no tiene la clave)
- No guarda copia de nada y puede desactivarse desde la app
- Solo ve que dos dispositivos se comunican (identificados por claves públicas aleatorias, no nombres ni emails), cuándo y cuántos datos pasaron — y no almacena nada de eso
- Si luego se abre un camino directo, la conexión vuelve a él automáticamente
-
Cifrado y firmas. Todo el tráfico va cifrado de extremo a extremo, autenticado con claves generadas en los propios dispositivos (la clave nunca sale de tu teléfono), y cada cambio o política se firma criptográficamente por el dispositivo que lo hace.
¿Son de código abierto?
Sí:
- El relay es un programa pequeño (~150 líneas) cuyo código puedes
leer y ejecutar el tuyo propio en lugar del de ellos —
github.com/peerloomllc - PearTune: "tanto la app como el software del servidor son de
código abierto… nada de lo anterior hay que creerlo por fe"
(
github.com/peerloomllc/peartune) - PearGuard: "completamente de código abierto"
(
github.com/peerloomllc/pearguard) - PearList: "completamente de código abierto"
(
github.com/peerloomllc/pearlist)
En resumen: las apps y el relay son abiertos; lo único que PeerLoom opera como infraestructura es ese relay opcional (y la DHT ni siquiera es de ellos, es una red P2P global). No hay indicación de que quede código privado — la única pieza centralizada es el relay, y precisamente por eso lo hicieron minúsculo, auditable y reemplazable.